Optimizely, el skimmer y el código de terceros que no controlas
El 16 de noviembre un atacante usó la propia plataforma de Optimizely para inyectar un robador de tarjetas y un clipper de criptomonedas en las webs de 178 organizaciones, entre ellas CNN, BBC, Zoom, Salesforce, GitLab, HSBC o IKEA. El fallo de Optimizely ya está corregido. Lo que sigue encima de la mesa es que las dos defensas que casi todo el mundo da por buenas contra este tipo de ataque (meter el CDN del proveedor en el allowlist de la CSP y confiar en SRI) no habrían frenado nada. Si tu producto carga código de terceros, y casi todos lo hacen, esto va contigo.
Qué pasó
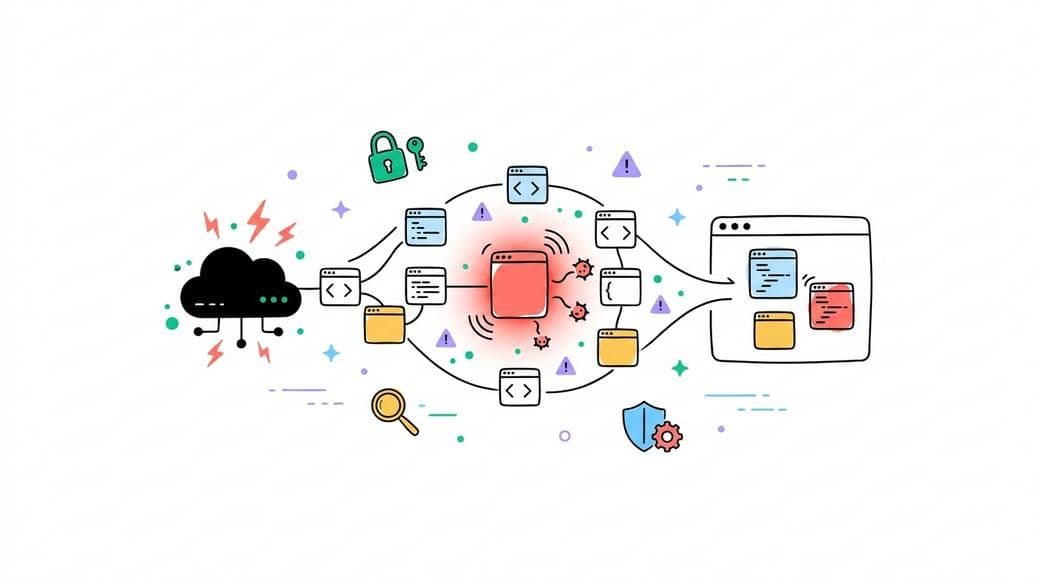
Optimizely Experimentation deja que cada cliente escriba su propio "Project JavaScript", un trozo de código que se ejecuta en cada carga de página. El atacante encontró la forma de escribir en ese campo y metió un loader. El navegador del visitante lo descargaba desde cdn.optimizely.com, con el certificado del propio proveedor, igual que cualquier otro día. Para la web víctima, y para su CSP, era tráfico legítimo.
La empresa de monitorización Report URI detectó código malicioso en 188 de los 1.611 snippets que vigila, repartidos entre 178 organizaciones, y avisa de que la cifra real es mayor. Cynet y StepSecurity analizaron el payload. El clipper cambiaba direcciones de wallet cerca de campos de pago y se llevó unos 7.000 dólares en cosa de nueve horas. El skimmer leía número de tarjeta, caducidad y CVV de los formularios propios del sitio. A los visitantes con iOS antiguo les servía además un iframe con una cadena de exploits. Entre la primera inyección y la limpieza masiva pasaron unas diecisiete horas. Optimizely dice que ha corregido el fallo y retirado el código, pero no ha explicado cómo se obtuvo el acceso de escritura.
Qué implica para tu producto
El detalle incómodo lo publicó Report URI: permitir cdn.optimizely.com en tu CSP no sirve de nada, porque el código venía de ese host. El dominio estaba en tu lista blanca porque tú lo pusiste. Y SRI, que compara el hash del script con uno esperado, tampoco aplica a un snippet que se reescribe solo cada vez que el cliente toca una opción en el panel. Las dos medidas que la mayoría considera "seguridad de terceros resuelta" aquí eran decorado.
Hubo una defensa que sí funcionó, y por accidente de diseño. El skimmer no pudo leer las tarjetas de los sitios que cobran con un iframe cross-origin, del tipo Stripe Elements o los campos alojados de Adyen, porque el código inyectado vivía en la página padre y no cruza esa frontera. El aislamiento, que sueles adoptar para simplificar el cumplimiento de PCI, fue lo que contuvo el daño.
Y no es solo un problema de web. Tu app de Flutter o nativa embebe SDKs de terceros que no auditas línea a línea: analítica, crash reporting, atribución, publicidad. Es la misma clase de riesgo con otra piel. Cuando uno de esos proveedores se ve comprometido, el código corre dentro de tu binario, firmado con tu certificado, delante de tu usuario. Que el ataque de Optimizely apuntara también a visitantes de iOS debería bastar para que la conversación salga del equipo de frontend.
Qué haríamos con un cliente
No hay bala de plata, y quien te venda una miente. Lo que sí reduce el radio de la explosión, por orden de retorno:
- Saca el pago del alcance. Si cobras con campos propios, muévelos a un iframe cross-origin de la pasarela. Es lo único de esta lista que habría protegido los datos de tarjeta el 16 de noviembre.
- Inventaría el código de terceros. Web y móvil. Cada script, cada SDK, quién lo mantiene, qué permisos pide, qué datos toca. No puedes defender lo que no sabes que cargas.
- CSP en modo report-only primero, con monitorización externa. La CSP no habría parado este ataque, pero una CSP que reporta a un servicio externo te lo habría enseñado en minutos en vez de en días. Evita
strict-dynamicyunsafe-evaldonde puedas: aquí dejaron correr el payload. - Ten un interruptor. Si mañana un proveedor se infecta, ¿cuánto tardas en sacar su script de producción? Si la respuesta es "un deploy completo", es demasiado. Optimizely limpió en diecisiete horas; tú necesitas tu propia palanca, no depender de la suya.
¿Para quién es urgente? Para cualquiera que toque pagos o cripto, y para cualquiera con gestores de etiquetas, A/B testing o analítica cargando en páginas sensibles. ¿Quién puede respirar? Un sitio estático sin JavaScript de terceros cerca del flujo de dinero. Casi nadie, en la práctica.
Nosotros no confiamos la seguridad de un producto a una lista blanca de dominios ni a un hash que el proveedor puede cambiar cuando quiera. Preferimos reducir cuánto código ajeno ejecutamos, aislar lo que de verdad importa y vigilar el resto en tiempo real. Es menos tranquilizador que marcar una casilla, pero es lo que distingue enterarte de una brecha por tu panel de enterarte por la prensa.
Si no tienes claro qué terceros corren hoy en tu web o en tu app, ni cuánto tardarías en apagar uno, es un buen punto de partida. Hablamos de cómo tenemos montada la seguridad de nuestros proyectos y qué tiene sentido para el tuyo.